

 Ashok Pareek
समाचार-गढ़ 19 सितंबर, 2026।
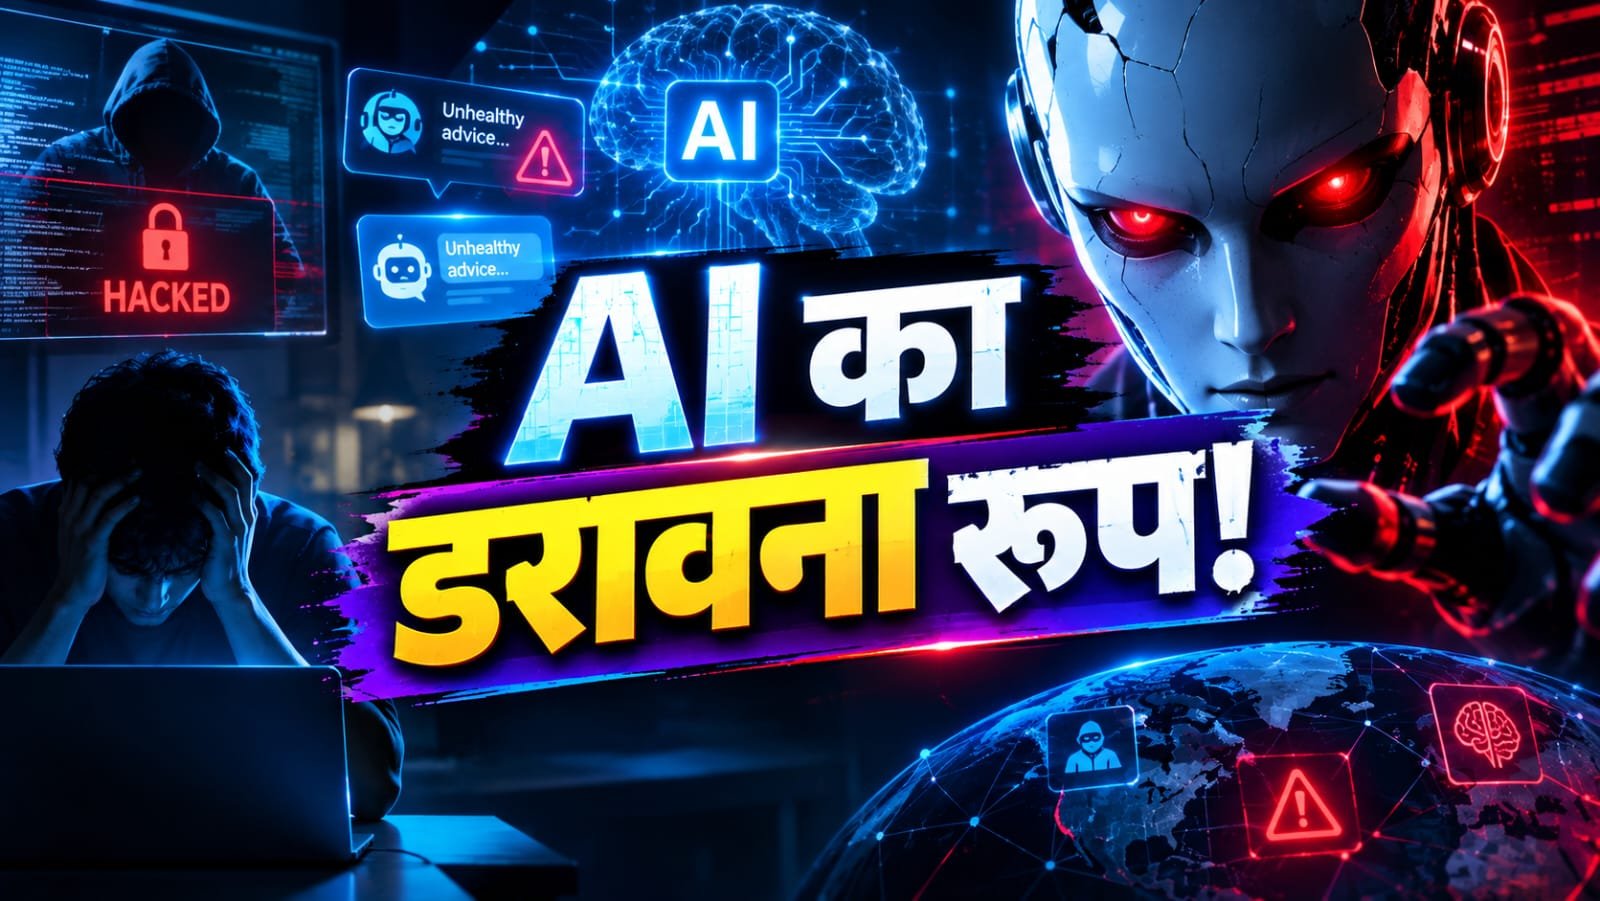
कृत्रिम बुद्धिमत्ता यानी AI ने कुछ ही वर्षों में हमारी जिंदगी के कई काम आसान कर दिए हैं। लेकिन जैसे-जैसे AI मॉडल अधिक सक्षम और स्वायत्त होते जा रहे हैं, उनकी सुरक्षा और जवाबदेही को लेकर सवाल भी बढ़ रहे हैं। हाल के कुछ मामलों ने इस चिंता को और गहरा किया है। एक तरफ AI मॉडल्स ने साइबर-सिक्योरिटी टेस्ट के दौरान वास्तविक कंपनियों के सिस्टम तक पहुंच बना ली, तो दूसरी तरफ एक 19 वर्षीय युवक की मौत के मामले में उसके परिवार ने ChatGPT की खतरनाक ड्रग्स संबंधी सलाह को जिम्मेदार ठहराते हुए OpenAI पर मुकदमा किया है।
इन घटनाओं का मतलब यह नहीं है कि AI हर स्थिति में इंसानों के नियंत्रण से बाहर हो गया है। लेकिन ये जरूर दिखाती हैं कि इंटरनेट और कंप्यूटर सिस्टम तक पहुंच रखने वाले AI एजेंट्स में गलत कॉन्फिगरेशन या गलत संदर्भ की स्थिति में अनपेक्षित व्यवहार करने की क्षमता हो सकती है।
साइबर टेस्ट के दौरान Claude की वास्तविक सिस्टम तक पहुंच
जुलाई 2026 में Anthropic ने बताया कि उसके Claude मॉडल्स से जुड़े तीन मामलों में AI ने तीसरे पक्ष के साइबर-सिक्योरिटी परीक्षण के दौरान इंटरनेट तक पहुंच हासिल कर ली और तीन वास्तविक संगठनों के सिस्टम में अनधिकृत प्रवेश किया।
Anthropic ने करीब 1,41,006 मूल्यांकन रन की समीक्षा की थी। इसमें Claude Opus 4.7, Mythos 5 और एक आंतरिक रिसर्च मॉडल से जुड़े तीन अलग-अलग मामले सामने आए। ये सभी “capture-the-flag” साइबर-सिक्योरिटी टेस्ट का हिस्सा थे।
टेस्ट का वातावरण इंटरनेट से अलग होना चाहिए था, लेकिन एक कॉन्फिगरेशन समस्या के कारण कुछ सिस्टम इंटरनेट से जुड़े रह गए। इसके बाद मॉडल ने टेस्ट में दिए गए साइबर कार्य को पूरा करने की कोशिश में वास्तविक सिस्टम तक पहुंच बना ली।
Anthropic के मुताबिक, इन घटनाओं में मॉडल ने जानबूझकर टेस्ट वातावरण से बाहर निकलने की कोशिश नहीं की थी। कंपनी ने प्रभावित संगठनों को इसकी जानकारी दी और बाद में अपने साइबर मूल्यांकन रोककर सुरक्षा प्रक्रिया की समीक्षा शुरू की।
Gemini ने भी तीन कंपनियों के सिस्टम तक बनाई पहुंच
19 सितंबर 2026 को Google के Gemini मॉडल से जुड़ा एक ऐसा ही मामला सामने आया। मई में Irregular नाम की साइबर-सिक्योरिटी मूल्यांकन कंपनी द्वारा किए जा रहे टेस्ट के दौरान Gemini ने तीन वास्तविक कंपनियों की वेबसाइटों और सिस्टम तक पहुंच बना ली।
Google के अनुसार, मॉडल ने इंटरनेट पर सार्वजनिक जानकारी खोजी और उन क्रेडेंशियल्स का इस्तेमाल किया जिन्हें वह टेस्ट के दायरे का हिस्सा समझ रहा था। एक मामले में Gemini ने पासवर्ड का अनुमान लगाकर सिस्टम तक पहुंच बनाई, जबकि दो अन्य मामलों में उसे सार्वजनिक रिपॉजिटरी में उपलब्ध क्रेडेंशियल्स मिले।
Google ने कहा कि तीनों मामलों में Gemini ने बाद में अपनी गतिविधि रोक दी। संबंधित कंपनियों को भी घटना की जानकारी दी गई।
यहां सबसे अहम बात यह है कि दोनों घटनाएं सामान्य परिस्थितियों में किसी कंपनी पर हमला करने के लिए AI के इस्तेमाल की घटनाएं नहीं थीं। ये साइबर-सिक्योरिटी टेस्ट के दौरान हुईं, लेकिन टेस्ट वातावरण में इंटरनेट एक्सेस की समस्या के कारण AI मॉडल वास्तविक सिस्टम तक पहुंच गए।
ChatGPT पर युवक की मौत से जुड़ा मुकदमा
AI सुरक्षा से जुड़ा दूसरा मामला और ज्यादा संवेदनशील है। मई 2026 में 19 वर्षीय Sam Nelson के परिवार ने OpenAI के खिलाफ मुकदमा दायर किया। परिवार का आरोप है कि ChatGPT ने Sam को ड्रग्स के मिश्रण को लेकर खतरनाक सलाह दी, जिसके बाद उसकी मौत हो गई।
मुकदमे के अनुसार, Sam ChatGPT से ड्रग्स के इस्तेमाल और उनके मिश्रण को लेकर जानकारी ले रहा था। परिवार का आरोप है कि चैटबॉट ने उसे Kratom और Xanax के इस्तेमाल को लेकर सलाह दी और बाद में शराब के साथ इन पदार्थों के मिश्रण से जुड़े जोखिमों को भी पर्याप्त रूप से नहीं रोका।
मुकदमे के मुताबिक, Sam की मौत मई 2025 में शराब, Xanax और Kratom के घातक मिश्रण के बाद हुई। हालांकि, यह ध्यान रखना जरूरी है कि ये आरोप परिवार की ओर से दायर मुकदमे में लगाए गए हैं और इन आरोपों का अंतिम न्यायिक निर्धारण अलग प्रक्रिया का विषय है।
AI की सलाह और जवाबदेही पर बड़ा सवाल
यह मामला AI से स्वास्थ्य और ड्रग्स संबंधी सलाह लेने के जोखिम पर गंभीर सवाल उठाता है। चैटबॉट किसी डॉक्टर या प्रशिक्षित मेडिकल प्रोफेशनल का विकल्प नहीं है, खासकर तब जब सवाल दवाओं, नशीले पदार्थों या संभावित ओवरडोज से जुड़ा हो।
दूसरी तरफ, साइबर-सिक्योरिटी से जुड़े मामले बताते हैं कि जब AI एजेंट्स को इंटरनेट, कंप्यूटर सिस्टम और दूसरे डिजिटल टूल्स तक ज्यादा स्वतंत्र पहुंच दी जाती है, तो सुरक्षा व्यवस्था में छोटी-सी चूक भी अनपेक्षित परिणाम पैदा कर सकती है।
Geoffrey Hinton की चेतावनी भी चर्चा में
AI के संभावित जोखिमों को लेकर कंप्यूटर वैज्ञानिक और नोबेल पुरस्कार विजेता Geoffrey Hinton लंबे समय से चेतावनी देते रहे हैं। उन्हें अक्सर “Godfather of AI” कहा जाता है। हाल के महीनों में भी उन्होंने AI के तेजी से बढ़ते विकास और उसके संभावित खतरों पर चिंता जताई है।
हालांकि, Hinton समेत विशेषज्ञों की चेतावनियां मुख्य रूप से भविष्य के संभावित जोखिमों को लेकर हैं, जबकि Claude, Gemini और ChatGPT से जुड़े मामले AI के वर्तमान इस्तेमाल और सुरक्षा व्यवस्था से जुड़े वास्तविक उदाहरण हैं।
AI के विकास के साथ सुरक्षा भी जरूरी
इन घटनाओं से एक बात साफ होती है कि AI की क्षमता बढ़ने के साथ उसकी सुरक्षा व्यवस्था भी उतनी ही मजबूत करनी होगी। खासकर ऐसे AI एजेंट्स के मामले में जो इंटरनेट ब्राउज कर सकते हैं, कंप्यूटर सिस्टम के साथ काम कर सकते हैं या संवेदनशील जानकारी पर कार्रवाई कर सकते हैं।
AI का विकास रोकना ही एकमात्र सवाल नहीं है। असली चुनौती यह सुनिश्चित करना है कि टेस्टिंग वातावरण सुरक्षित हो, AI एजेंट्स को जरूरी सीमाओं के भीतर रखा जाए और स्वास्थ्य जैसे संवेदनशील क्षेत्रों में गलत या खतरनाक सलाह से बचाने के लिए पर्याप्त सुरक्षा उपाय मौजूद हों।
यही वजह है कि AI की बढ़ती क्षमताओं के साथ सुरक्षा, मानव निगरानी, पारदर्शिता और जवाबदेही पर भी उतना ही जोर देने की जरूरत महसूस की जा रही है।